
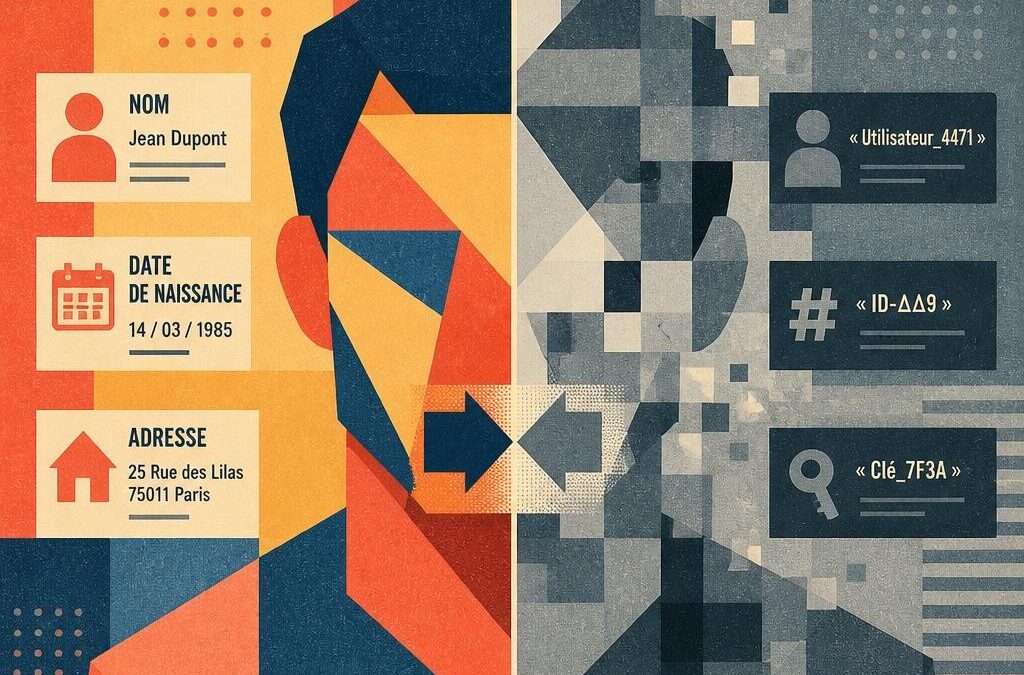
Dans une décision très attendue rendue le 4 mars 2026, le Conseil d’État a confirmé la sanction infligée par la CNIL à l’encontre de la société de reciblage publicitaire Criteo. Cet arrêt apporte des précisions essentielles sur la frontière entre pseudonymisation et anonymisation, tout comme sur les obligations pesant sur les co-responsables de traitement.
Cette jurisprudence récente (CE, 4 mars 2026, n° 482872) rappelle la rigueur imposée par le RGPD aux acteurs de la Tech, de la data et du marketing digital.
1. Pseudonymisation n’est pas Anonymisation : attention aux fausses croyances
L’un des apports majeurs de cet arrêt concerne la qualification juridique des données traitées. Une donnée n’est véritablement anonyme que si le risque de re-identification est devenu insignifiant, c’est-à-dire s’il exige un effort démesuré en temps, en coûts et en moyens humains.
Dans cette affaire, bien qu’un identifiant pseudonymisé ait été utilisé :
-
Il était recoupé avec d’autres éléments d’information (adresse IP, géolocalisation, identifiant du terminal, historique de navigation).
-
Le Conseil d’État a estimé que ces données permettaient d’identifier les personnes sans effort disproportionné.
Ce qu’il faut retenir : L’absence de « clé de ré-identification » unique ne suffit pas à garantir l’anonymisation. Conformément aux articles 4 (1°) et 4 (5°) du RGPD, la pseudonymisation est une mesure de sécurité qui réduit le risque, mais la donnée reste une donnée à caractère personnel sujette à la pleine application du règlement.
2. Responsabilité conjointe : la fin de l’imprécision contractuelle
Le Conseil d’État a également confirmé la qualification de responsables conjoints du traitement entre la société ciblée et ses partenaires commerciaux.
L’article 26 du RGPD impose aux co-responsables de définir de manière claire et transparente leurs obligations respectives, en particulier s’agissant :
-
De l’information obligatoire due aux personnes concernées ;
-
Des modalités d’exercice de leurs droits (droit d’accès, d’opposition, d’effacement, etc.).
Dans le cas d’espèce, l’absence de clause ou d’accord encadrant explicitement ces responsabilités dans les contrats de partenariat a été sanctionnée comme un manquement formel et grave au RGPD.
A retenir
Cette décision renforce la nécessité d’une évaluation rigoureuse des procédés d’anonymisation/pseudonymisation et impose une révision systématique des architectures contractuelles B2B avec vos partenaires data.
Codexio Avocats vous accompagne dans l’évaluation technique et juridique de la qualification de vos données, l’audit de vos flux data partenariaux, ainsi que dans la rédaction et la négociation de vos accords de co-responsabilité de traitement (article 26 RGPD) pour sécuriser vos activités et prévenir tout risque de sanction CNIL.