
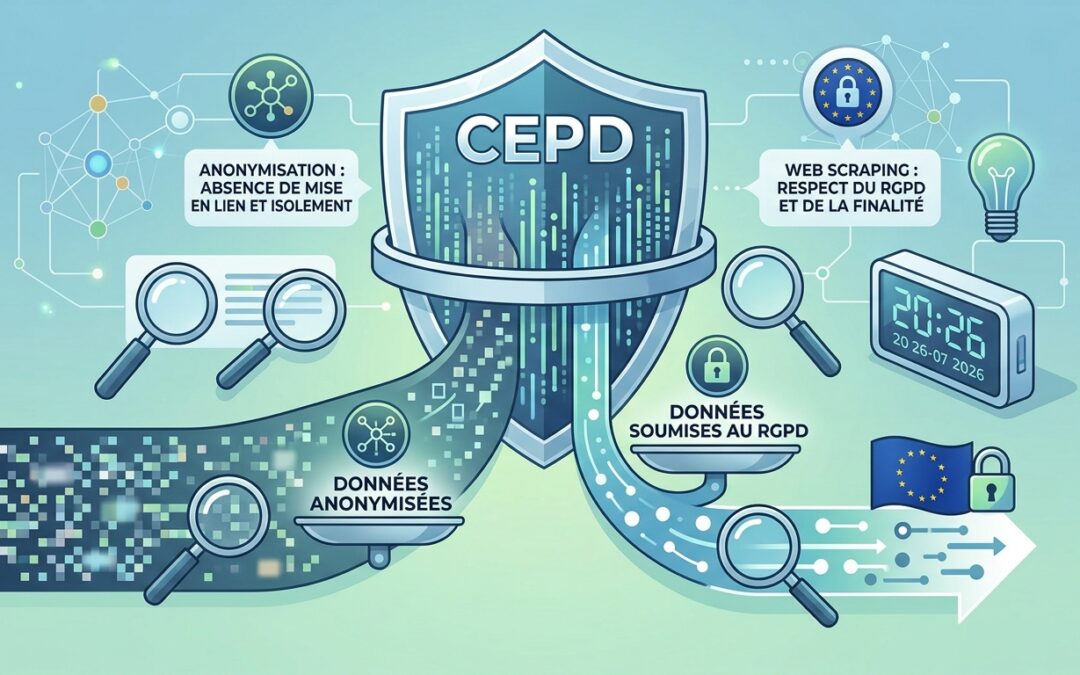
De nouvelles lignes directrices ont été publiées par le Comité européen de la protection des données (CEPD). L’encadrement de l’anonymisation des données, du web scraping et de la blockchain est visé par ces textes pour l’IA générative. Un référentiel opérationnel est désormais offert pour l’intégration des exigences de privacy by design dans les technologies émergentes.
Quelles règles sont fixées pour l’anonymisation des données ?
Le caractère anonyme des informations est apprécié selon les moyens raisonnablement susceptibles d’être mis en œuvre pour la ré-identification. Un cadre pratique est fondé sur trois critères cumulatifs : l’absence d’isolement, l’absence de mise en lien et l’absence d’inférences. Les risques de ré-identification doivent ainsi être neutralisés par les développeurs d’IA.
Comment le web scraping est-il réglementé par le RGPD ?
L’application du RGPD est pleinement maintenue sur les données personnelles collectées sur le web, même si leur accès est libre en ligne. Une insistance particulière est portée sur le principe de finalité, sur les exigences de transparence et sur la qualité des données d’entraînement. L’usage de l’intérêt légitime est encadré et des règles strictes sont imposées pour les données sensibles.
Quel est l’impact de ces lignes directrices pour vos projets d’IA ?
Les exigences de privacy by design doivent être intégrées dès la conception des solutions d’IA générative et de blockchain. La conformité de vos modèles d’apprentissage automatique est ainsi directement conditionnée par le respect de ce référentiel européen.
Codexio Avocats accompagne votre entreprise dans la vérification de la conformité RGPD de vos algorithmes d’IA, l’analyse juridique de la légalité de vos projets d’intelligence artificielle, la conduite d’analyses d’impact (AIPD) et la sécurisation de l’usage des données personnelles (nous sommes DPO certifiés).